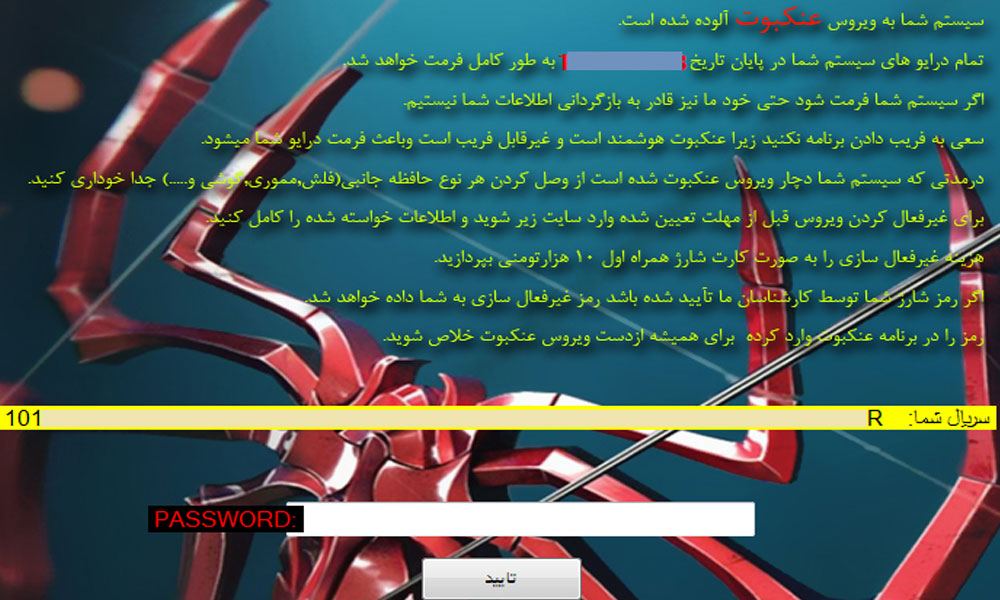
درخواست کد شارژ 10 هزار تومانی توسط ویروس عنکبوت
خبر اختصاصی پادویش؛ طبق بررسی های تیم پادویش، بدافزار عنکبوت با هدف اخاذی از قربانیان به میدان آمده و از طریق درایوهای قابل حمل انتقال میابد. علائم آلودگی به ویروس …
ادامه مطلب خبر اختصاصی پادویش؛ طبق بررسی های تیم پادویش، بدافزار عنکبوت با هدف اخاذی از قربانیان به میدان آمده و از طریق درایوهای قابل حمل انتقال میابد. علائم آلودگی به ویروس …
ادامه مطلبخبر اختصاصی پادویش؛ بدافزار Neutrino یکی از بدافزارهای مزاحم است که بهترین روش انتقال آن، از طریق فلش است. این بدافزار بستری برای کوین ماینرها و باج افزارها در سیستم …
ادامه مطلب
خبر تخصصی پادویش؛ تروجان Vools که در بسیاری از سیستم های کاربران ایرانی مشاهده شده است، برای انتشار خود از آسیب پذیری های مبتنی بر EternalBlue و DoublePulsar استفاده می کند. …
ادامه مطلب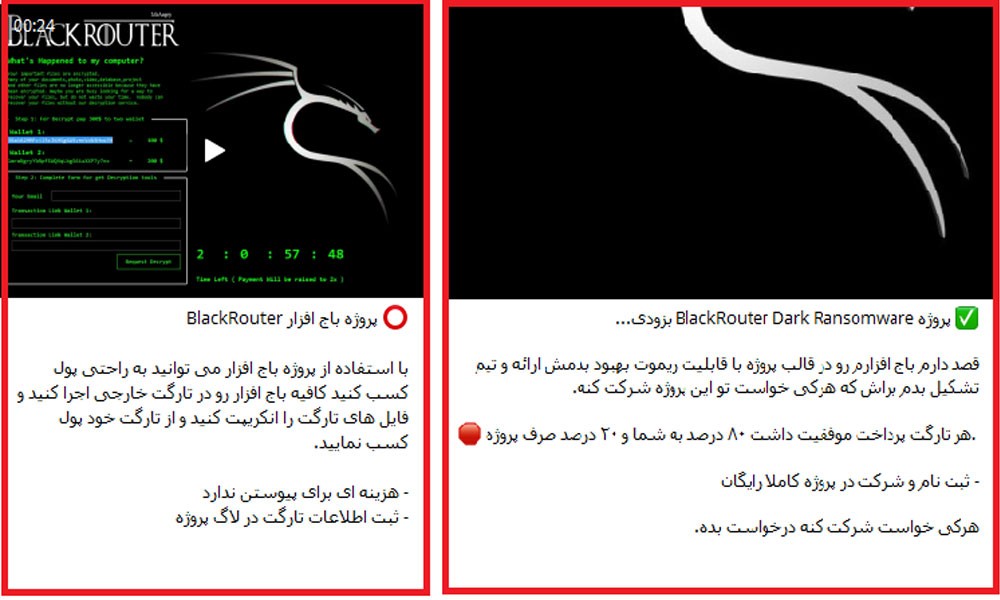
نسخه جدیدی از باجافزار BlackRouter توسط هکری ایرانی در قالب خدمات موسوم به Ransomware-as-a-Service در تلگرام منتشر شده است. Ransomware-as-a-Service نوعی توزیع و فروش باجافزار است که نویسنده باجافزار کد …
ادامه مطلب
این باج افزار پس از رمزگذاری اطلاعات کاربر به فایل های آلوده پسوند .wannacry را اضافه میکند تا قربانی گمان کند با باج افزار Wannacry آلوده شده است.همانطور که می …
ادامه مطلب
نویسندگان Shamoon مجددا فعالیت خود را از سر گرفتهاند. بدافزار Shamoon اولین بار در سال 2012 با هدف تخریب سازمانهای فعال در حوزه انرژی (نفت و گاز)، از جمله، شرکت …
ادامه مطلب