ترفند قدیمی که هنوز قربانی میگیرد — پیام «چند عکس یادگاری داشتیم» همچنان در پیامرسانها در حال گسترش است.
در دنیای امروز که تهدیدات سایبری با پیچیدگیهای فنی روزافزون همراه شدهاند، گاهی سادهترین و قدیمیترین شگردها بیشترین قربانی را میگیرند. یکی از این شگردهای کلاسیک که همچنان در پیامرسانها در حال گردش است، ارسال پیامهای فریبنده با عنوان «چند عکس یادگاری داشتیم» از طرف دوستان، اعضای خانواده یا مخاطبان آشنا میباشد. همین موضوع، اعتماد قربانی را جلب کرده و خطر آلودگی را به شدت افزایش میدهد. چرا که در لحظه نخست، هیچ نشانهای از کلاهبرداری به ذهن خطور نمیکند.
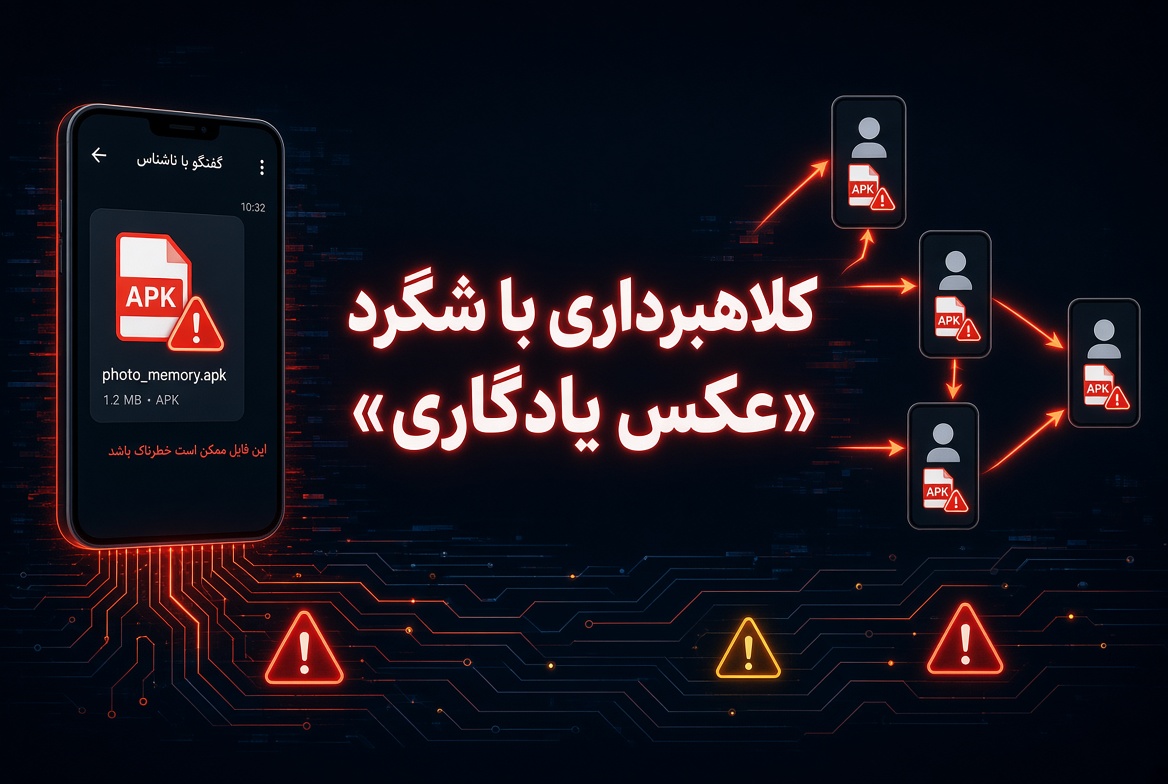
آنچه این حمله را خطرناکتر میکند، خودتکثیری (Self-Propagation) آن است: پس از آلودهسازی دستگاه قربانی، بدافزار به صورت خودکار پیامهای مشابه را برای تمام مخاطبان ارسال میکند و بدین ترتیب، آلودگی به صورت زنجیرهای میان دوستان، اعضای خانواده و سایر مخاطبان گسترش مییابد.
در واقع همان دوست یا آشنایی که خود قربانی هک شده و کنترل حساب تلگرامش را از دست داده است، پیامی حاوی یک فایل APK برایتان ارسال میکند؛ فایلی که تنها روی گوشیهای اندرویدی خطرآفرین است. آن را نصب میکنید و در ظاهر هیچ تغییری در دستگاه مشاهده نمیشود، اما چند روز بعد، پیامدهای مخرب آن به تدریج آشکار میگردد.
تیم امنیتی شرکت پادویش، این کمپین در حال گسترش فعال را شناسایی کرده و این هشدار را برای اطلاعرسانی و پیشگیری منتشر میکند.
جزئیات کمپین
نحوه عملکرد حمله
پیامی از طرف دوست و آشنا یا عضو خانواده در پیامرسانها دریافت میکنید که حاوی چنین مضامینی است:
«چند عکس یادگاری داشتیم»
«چند عکس یادگاری را با هوش مصنوعی ساختم»
«این عکسها رو ببین، یادش بخیر»«تو هم داخل این عکس هستی، دانلودش کن»
همراه با این پیام، یک لینک ناشناس یا فایل APK مخرب قرار دارد.


نمونه پیامهای فیشینگ دریافتی
چرا این حمله خطرناک است؟
مشکل زمانی جدیتر میشود که کاربر فایل مخرب را نصب کند. بدافزار پس از آلودهسازی دستگاه، پیامهای مشابهی را به صورت خودکار برای مخاطبان آن ارسال میکند. بنابراین:
- پیام از شمارهای آشنا دریافت میشود که احتمال اعتماد به آن را به شدت افزایش میدهد.
- آلودگی به صورت زنجیرهای میان دوستان، اعضای خانواده و سایر مخاطبان گسترش پیدا میکند.
- با وجود قدیمی بودن این شگرد، نمونههای آن همچنان در گردش هستند و قربانی میگیرند.
پیامدهای نصب فایل مخرب
| نوع خطر | توضیح |
|---|---|
| سرقت پیامکها و OTP | دسترسی به پیامکها و سرقت رمزهای یک بار مصرف بانکی |
| دسترسی به اعلانها | خواندن اعلانهای سایر برنامهها از جمله بانکی و پیامرسانها |
| سوءاستفاده از Accessibility | کنترل کامل گوشی از طریق سرویس دسترسیپذیری |
| انتشار خودکار پیام | ارسال پیامهای آلوده به تمام مخاطبین کاربر |
| سرقت اعتبارنامه | دسترسی به حسابهای ایمیل، پیامرسانها و شبکههای اجتماعی |
چگونه از این نوع حملات در امان بمانیم؟
به طور کلی اگر چنین پیامهایی را از دوستان یا آشنایان دریافت کردید، پیش از هر اقدامی، با تماس تلفنی از فرستنده واقعی پیام مطمئن شوید؛ زیرا ممکن است حساب کاربری او هک شده باشد. توجه به فرمت فایلها، خودداری از کلیک روی لینکهای ناشناس و گزارش پیامهای مشکوک، از مهمترین اقدامات پیشگیرانه محسوب میشوند.
توصیههای پیشگیرانه
- به پیامهای آشنایان اعتماد نکنید: اگر پیام از حساب یک فرد آشنا ارسال شده است، به آن اعتماد نکنید و پیش از نصب برنامه، موضوع را از طریق یک راه ارتباطی دیگر (مانند تماس تلفنی و پیام در اپلیکیشن دیگر) با فرستنده بررسی کنید.
- لینکهای ناشناس را باز نکنید: لینکهای ناشناس یا کوتاه شده را بدون اطمینان باز نکنید.
- فایلهای APK را نصب نکنید: فایلهای APK که از طریق پیامرسانها و شبکههای اجتماعی یا پیامک دریافت میکنید را دانلود و نصب نکنید.
- دانلود فقط از منابع معتبر: اپلیکیشنهای مورد نیاز را تنها از منابع و فروشگاههای معتبر یا وبسایت رسمی توسعهدهنده دریافت کنید.
- مجوزهای حساس را محدود کنید: به برنامههای ناشناس اجازه دسترسی به پیامکها، اعلانها یا قابلیت Accessibility گوشی را ندهید.
- احراز هویت دو مرحلهای را فعال کنید: برای ایمیل، پیامرسانها و سایر حسابهای مهم، احراز هویت دو مرحلهای (2FA) را فعال کنید.
- رمزهای عبور را به اشتراک نگذارید: رمزهای بانکی، رمزهای یک بار مصرف و کدهای تأیید را در اختیار افراد یا برنامههای ناشناس قرار ندهید.
- نصب از منابع ناشناس را غیر فعال کنید: گزینه نصب برنامه از منابع ناشناس را در تنظیمات گوشی غیر فعال نگه دارید و تنها در صورت نیاز و با اطمینان از منبع، آن را فعال کنید.
در صورت نصب فایل مشکوک، چه کنیم؟
✔️ مرحله ۱: قطع ارتباط اینترنتی (فوری)
بلافاصله ارتباط اینترنتی دستگاه را قطع کنید و گوشی را روی حالت هواپیما (Airplane Mode) قرار دهید تا احتمال ارسال خودکار پیام یا ارتباط بدافزار با سرورهای خود را کاهش دهید.
✔️ مرحله ۲: تغییر رمزها از دستگاه مطمئن
با استفاده از یک دستگاه مطمئن و سالم، رمز عبور ایمیل، پیامرسانها و سایر حسابهای مهم را تغییر دهید.
✔️ مرحله ۳: بررسی نشستهای فعال
فهرست دستگاهها و نشستهای فعال حسابهای خود را بررسی کرده و موارد ناشناس را از حساب کاربری خارج کنید.
✔️ مرحله ۴: بررسی برنامهها و مجوزها
برنامههای نصب شده روی گوشی و مجوزهای اعطا شده به آنها را بررسی کنید و هر برنامه مشکوک را شناسایی و در صورت امکان حذف کنید.
✔️ مرحله ۵: بررسی تخصصی
اگر نشانههای آلودگی همچنان وجود داشت، بهتر است دستگاه توسط یک متخصص امنیتی یا ابزار امنیتی معتبر بررسی شود.
توصیههای سازمانی
- آموزش کارکنان: پرسنل را در مورد خطرات پیامهای حاوی لینک و فایل APK از طریق پیامرسانها آموزش دهید.
- سیاستهای امنیتی: سیاست روشنی برای استفاده از پیامرسانهای شخصی در دستگاههای سازمانی وضع کنید.
- پایش فعالیتهای غیرعادی: ترافیک شبکه و فعالیتهای غیرعادی را برای شناسایی زودهنگام آلودگیها پایش کنید.
- استفاده از راهکارهای امنیتی: از MDM (Mobile Device Management) و راهکارهای EDR موبایل برای پایش و محافظت از دستگاههای سازمانی استفاده کنید.
نقش آنتیویروس پادویش
راهکار امنیتی پادویش با قابلیتهای شناسایی بدافزارهای موبایل و پایش فعالیتهای غیرعادی، از کاربران در برابر این نوع حملات محافظت میکند. به منظور پیشگیری از آلودگی، از نصب پادویش روی دستگاههای خود اطمینان حاصل کنید.